|
이 웜은 이메일을 통하여 2월 17일 부터 전파되었으며 국내에는
2월 17일 오후 8시 이후로 전파되기 시작한 것으로 추정된다.
웜을 포함한 이메일은 아래와 같은 본문 내용을 가지고 있다.
[메일 내용]
Yours ID (임의의 문자열)
--
Thank
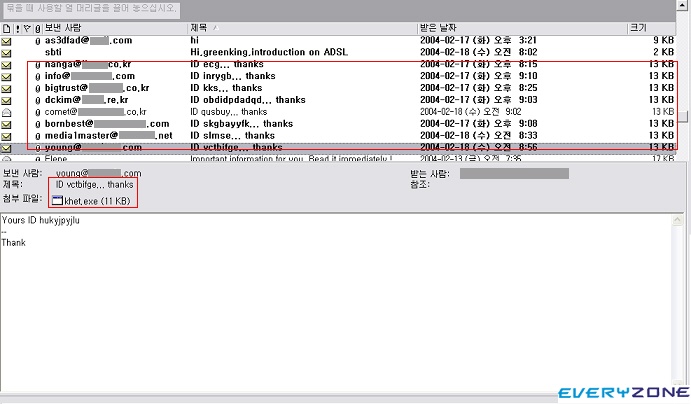
(웜이 발송한 메일의 예)
1. 메일 제목 : ID ecg... thanks
본문 내용
Yours ID trwp
--
Thank
첨부파일 이름:jpiaor.exe
2. 메일 제목 : ID inrygb... thanks
본문 내용
Yours ID xvpkeybpuf
--
Thank
첨부파일 이름 : gfxr.exe
3. 메일 제목 : ID kks... thanks
본문 내용
Yours ID fbolmfccs
--
Thank
첨부파일 이름 : rcdalm.exe
4. 메일 제목 : ID obdidpdadqd... thanks
본문 내용
Yours ID bcqgekwjl
--
Thank
첨부파일 이름 : dvfbqpog.exe
5. 메일 제목 : ID qusbuy... thanks
본문 내용
Yours ID dbuyscr
--
Thank
첨부파일 이름 : gtuhptak.exe
[특징]
첨부파일은 (임의의 문자열).exe(크기 11,264 bytes) 이며, 녹음기 아이콘
을 하고 있다.

처음 실행시에 다음과 같이 윈도우 시스템 폴더(win 2000, NT : c:\Wint\system32, win XP : c:\windows\system32)
에 있는녹음기 프로그램을 실행해서 마치 정상 프로그램 실행된 것 처럼 속인다.
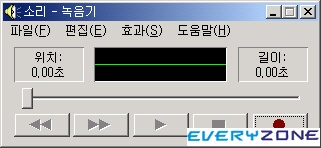
그리고 같은 폴더에 au.exe 파일을 생성한다.
또한, 다음처럼 레지스트를 수정하여 다음 부팅시 실행되도록 조작한다.
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run
항목에
(win9x의 경우)
au.exe = c:\windows\system\임의의문자열.exe
(win2000, NT의 경우)
au.exe = c:\winnt\system32\임의의문자열.exe
(WinXP의 경우)
au.exe = c:\windows\system32\임의의문자열.exe
를 기록한다.
다음으로 .HTM, .HTML,, .TXT, .WAB 확장자를 지닌 파일에서 메일 주소를 수집하여
웜이 첨부된 메일을 발송하지만 다음 도메인으로는 감염된 메일이 발송되지 않는다.
@hotmail.com
@msn.com
@microsoft
@avp
그리고 다음 싸이트로 스크립트 실행 신호를 보내는데 해당 페이지는
현재 삭제되 있다.
www.intern.games-ring.de/2.php
www.strato.de/1.php
www.strato.de/2.php
www.47df.de/wbboard/1.php
마지막으로 TCP 8866 포트를 열어두는데 해당 포트를 이용한 시스템 정보과 개인정보의 유출 위험이 있다.
|
|
|
 Home

























