|
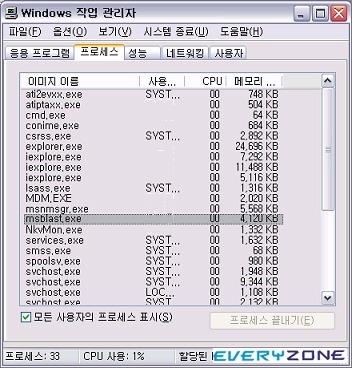
NT 계열의 DCOM RPC 보안의 취약점을 이용하여 감염 전파되는 웜 바이러스이다.
바이러스가 실행되면 일반적으로 윈도우즈의 시스템 폴더(c:\winnt\system32)에 msblast.exe 파일을 생성하고
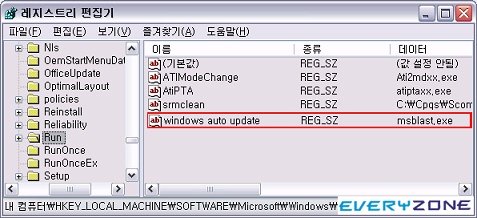
레지스트리를 다음값으로 첨부한다.
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
항목에
Windows auto update = msblast.exe
윈도우즈 자체가 계속 재부팅 되기도 하며, 특정 포트(135번)의 트래픽이 과중된다.
또한 시스템의 복사, 익스플로러의 새창 띄우기와 즐겨찾기와 같은
바로가기 형식의 링크가 실행되지 않는다.
이 정보는 분석이 더 이루어지는 데로 업데이트될 예정이다.
|
|
|
 Home