Adware/Dropper.Dpnetk32는 ActiveX 형식을 취하며,
특정 사이트에 접속 시 사용자의 의사와 관계없이 설치 되며,
설치 과정에서도 설치과정을 표시 하지 않는 등 은폐적으로
설치도는 악성코드이다.
설치 이후, 레지스트리 시작 항목에 등록되어 작동하고
다른 악성코드들을 Drop 한다.
또한 특정 사이트에 접속 시 사용자가 이동 한 사이트에서
링크시킨 것 처럼 위장 하여
다른 악의적인 프로그램을 사용자에게 무의식적으로
다운로드 받도록 하는 악성코드이다.
이는
1) 웹브라우저의 홈페이지 설정이나 검색 설정을 변경 또는
시스템 설정 변경하는 행위
2) 특정 사이트의 명예를 회손 시키는 행위
3) 사용자의 의도와 상관 없이 은폐적인 설치 관정 없이
설치된 행위에 해당하여, 악성코드로 구분 된다.
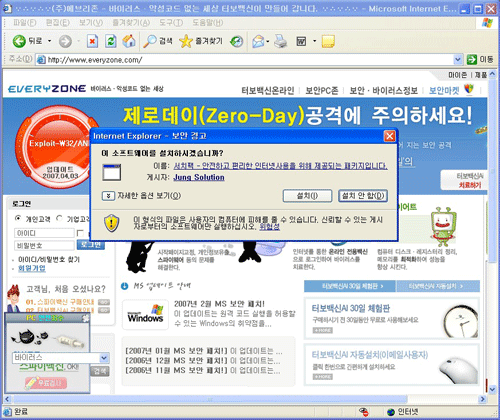
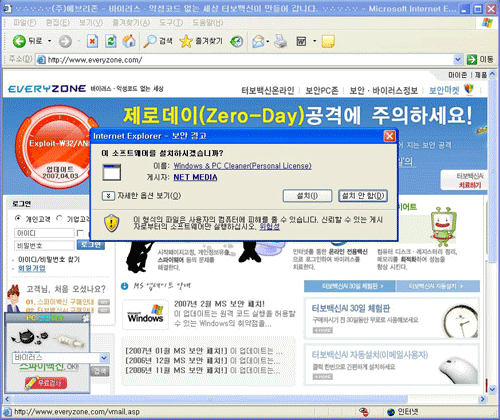
-특정 사이트 접속 시 해당 사이트와 무관하게 링크를 걸어
유해정보를 유포하는 것처럼 보이게 함
[생성 파일]
%system%\dpnetk32.dll
%system%\scmsg.dll
%system%\scrun.exe
%system%\dpnetk32.dll
%system%\shellexp.dll
%system%\d3dref92.sys
%system%\softntmp0103.dll
%system%\a.exe
%system%\saycode.ini
%system%\sysubs8.sys
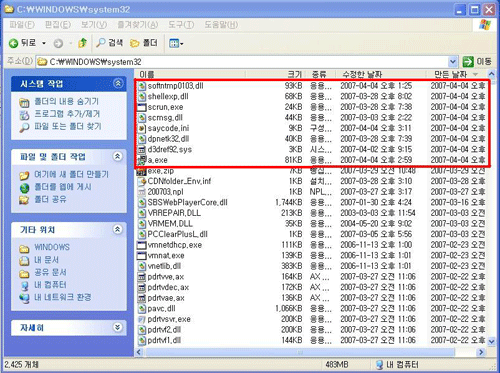
- c:\windows\system32 폴더에 악성 파일을
다운로드 함
[생성 레지]
Microsoft.DirectMusic.Dpnet32
Microsoft.DirectMusic.Dpnet32.1
HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{E79A1FC3-
E75F-464b-993C-8D539BC3678F}
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\
ActiveX Compatibility\{BBF122A7-8A4D-45B5-9E00-0F68BC87C904}
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurredntVersion
\Ext\Stats\{E79A1FC3-E75F-464B-993C-8D539BC3678F}
HKEY_CLASSES_ROOT\TypeLib\{A6B0F76D-F060-4AD3-9F9A-
31E047763ED6}
HKEY_CLASSES_ROOT\Interface\{B22907DB-4D33-4658-
9814-BA1767C12420}
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Shared Tools\MSConfig
\startupreg\SAYCODE
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Current
Version\Run SAYCODE
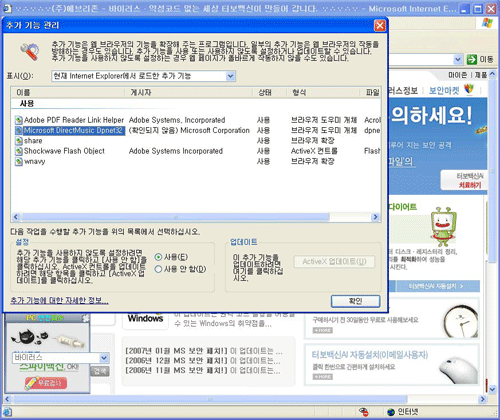
- 인터넷 설정를 변경하여 익스플로러 실행시 자동으로 로딩되게 함
경로는 아래를 참조 한다.
%windows%
c:\windows
%program%
C:\Documents and Settings\(username)\시작 메뉴\프로그램
%system%
C:\windows\system32
%prog%
C:\Program Files
%currentuser%
C:\Documents and Settings\(username)
%startmenu%
C:\Documents and Settings\(username)\시작 메뉴
|
 Home