종류 : 루트킷
증상 : 확실치는 않으나 이 바이러스와 함께 오토런이 있을 경우 오토런 바이러스 치료 후에도 이동식 드라이브의 Recycler안의 s-…폴더 안에 파일 생성(치료 후 재부팅 후에는 파일 재생서안함)
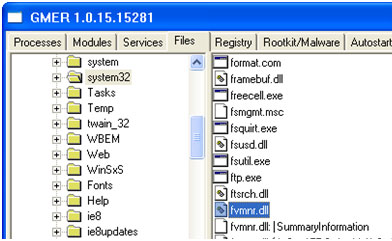
Cmd 로 system32 안의 숨김 속성 파일을 확인한 결과 fvmnr.dll 파일발견
Gmer 실행 시 jkzmope, qaqprvljp 발견
레지스트리로 jkzmope, qaqprvljp 의 연결파일 추적결과 fvmnr.dll 파일이 연결되어있는 것을 확인
(사진첨부의경우 가상머신에 감염을 시켜보았으나 바이러스가 작동을 안 하기에 gmer 등에서 발견안됨
파일 및 레지스트리를 추가하였으나 정상 감엽이 안되는 것으로 보아 특정 바이러스 감염시 동시 감염 추정)
처리방법
1. P-Explorer 및 gmer 실행, Explorer 종료
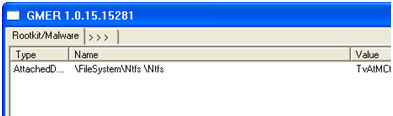
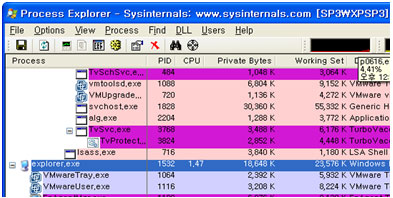
2. File-run 클릭 후 regedit 실행
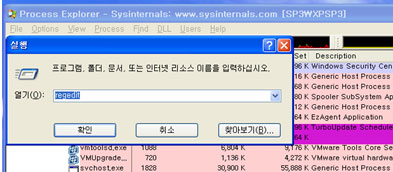
3. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SvcHost\netsvcs의 jkzmope, qaqprvljp 키값 확인
(있다면 삭제)
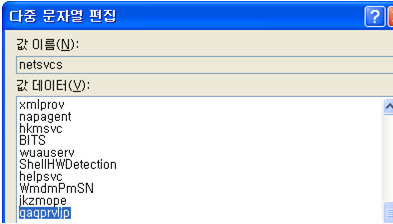
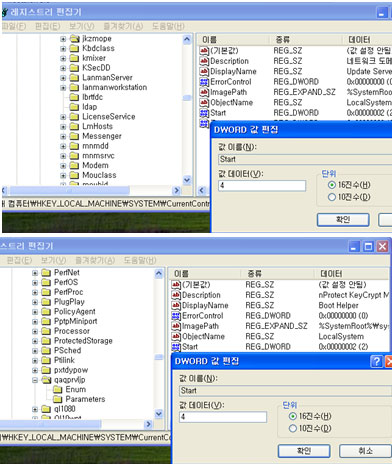
4. HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\jkzmope 및
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\ qaqprvljp 의 Start 키값을 4로 설정(실행을 안시키도록 하는 키값) 후 삭제
※단, 이작업을 하기 전에 레지스트리의 권한을 모든권한으로 설정해주어야함)
5. gmer에서 file-c:\windows\system32안의 fvmnr.dll파일을 삭제
6. 재부팅
감사합니다.
|









 추천수 0 | 조회 123533


 맨위로