예) 로그인 설정 : Administrator, administrator, Admin, admin등.
암호 : 없는 경우, admin등.
상세설명
이 바이러스는 윈도우 2000 에서 IPC 의 취약점을 타고 들어온다.
(아래와 같은 형태의 로그인 설정과 암호로 되어 있으면 들어올 가능성이
높다.)
예) 로그인 설정 : Administrator, administrator, Admin, admin등.
암호 : 없는 경우, admin등.
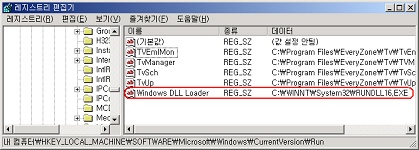
레지스트리에 아래와 같이 기록되어 부팅시마다 실행된다.
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\run
Windows DLL Loader=C:\WINNT\System32\RUNDLL16.EXE
위와 같이 기록이 되어 부팅시 이 바이러스가 시작이 되어 정상적으로 부팅이 되지 않는다.(바탕화면만 보인다.)
이 상태에서 부팅을 하려면 Ctrl+Alt+Del 키를 눌러 작업관리자를 실행시
고 파일->실행을 눌러 \WinNT\explore.exe 를 실행하면 정상적으로 부팅이 된 후 터보백신으로 치료를 하면 된다.
에브리존에서 제공하는 모든 컨텐츠 정보에 대한 저작권은 에브리존의 소유이며 관련법의 보호를 받습니다.
에브리존의 사전 허가 없이 에브리존 컨텐츠를 무단으로 전재, 배포를 금지되어 있습니다.
이를 위반하는 경우 손해배상의 대상 또는 민.형사상의 법적 소송 대상이 될 수 있습니다.
* 에브리존 정보 이용 문의 : greenking@everyzone.com